

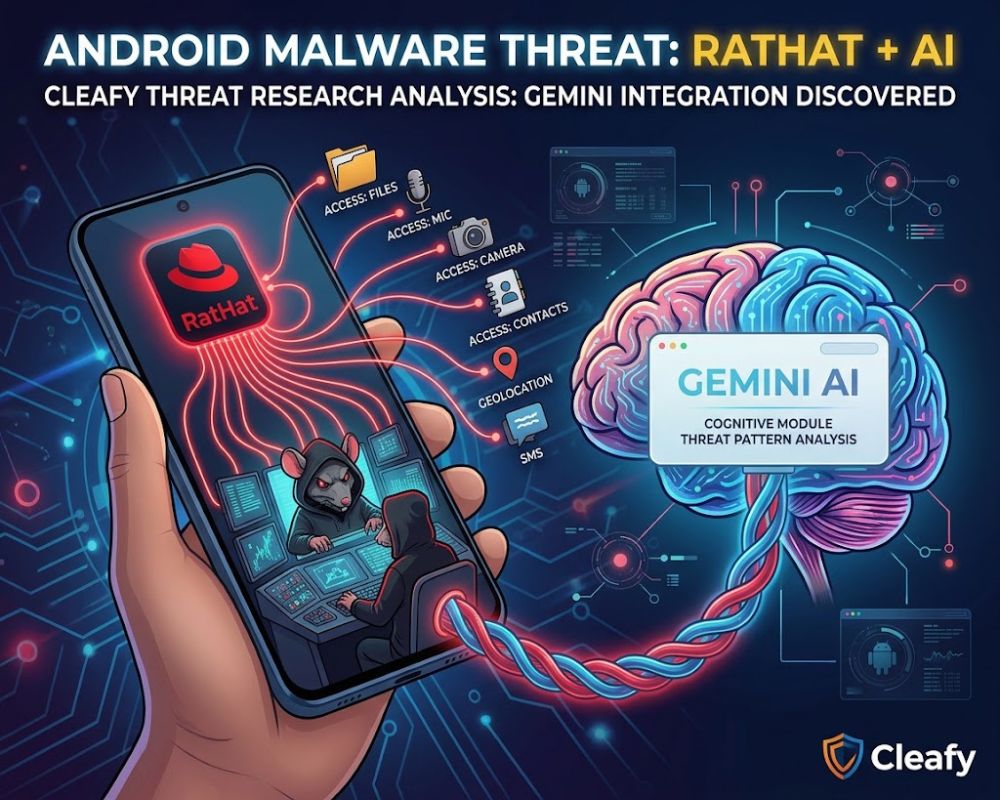
TEKNO – Trojan Android bernama RatHat memanfaatkan model kecerdasan buatan Gemini untuk memperkirakan saldo rekening korban dari pesan yang dikumpulkan, menurut perusahaan keamanan siber Cleafy.
Cleafy menemukan hampir 100 deployment konsol pengendali RatHat sejak April 2026. Jumlah tersebut merujuk pada konsol, bukan jumlah ponsel yang terinfeksi.
Dalam versi terbarunya, konsol RatHat menggunakan Gemini untuk memperkirakan saldo bank korban berdasarkan pesan yang tersimpan. Ponsel kemudian dikelompokkan menjadi target bernilai tinggi dan menengah.
Cleafy menyatakan sampel yang dianalisis tidak menggunakan Gemini untuk memindahkan uang. AI tersebut digunakan operator untuk menentukan korban yang dianggap layak mendapatkan perhatian lebih.
Operasi RatHat juga menunjukkan pola malware-as-a-service. Setiap pelanggan menjalankan salinan konsol secara terpisah untuk mengendalikan perangkat yang menjadi sasaran.
Malware pada ponsel korban disebut hanya mengalami sedikit perubahan sejak akhir 2025. Sebaliknya, konsol pengendalinya telah beberapa kali berganti selama 2026.
Sampel dari akhir 2025 dan Februari 2026 terhubung dengan konsol bernama Fisher. Pada April hingga September 2026, muncul tiga versi baru dengan basis kode yang sama.
Versi pertama menggunakan nama BlackCat Remote Control Management. Dua versi berikutnya dikenal sebagai Panda Workshop V5 dan Panda Workshop V6.
Konsol tersebut sekaligus berfungsi sebagai alat pembuat malware. Operator dapat membangun RatHat, menyembunyikannya dalam aplikasi yang tampak tidak berbahaya, kemudian menandatangani dan menerbitkannya.
File hasil pembuatan malware dapat dipublikasikan ke Amazon S3 atau server web tanpa operator perlu mengatur infrastrukturnya secara manual.
Konsol juga memungkinkan pembuatan ulang aplikasi secara berkala, termasuk setiap jam. Setiap proses menghasilkan berkas baru dari malware yang sama untuk menyulitkan sistem keamanan berbasis hash.
RatHat menyebar melalui pesan teks dan iklan daring yang mengarahkan pengguna ke situs pengunduhan pihak ketiga. Setelah terpasang, aplikasi meminta aksesibilitas pada perangkat Android.
Akses tersebut memungkinkan aplikasi membaca tampilan layar dan melakukan tindakan atas nama pengguna. RatHat kemudian mengaktifkan debugging nirkabel serta membaca kode pemasangan dari layar perangkat.
Malware selanjutnya menghubungkan perangkat dengan Android Debug Bridge atau ADB, perangkat pengembang bawaan Android yang memungkinkan komunikasi dengan perangkat.
Menurut Cleafy, operator dapat menggunakan akses shell tersebut melalui konsol dengan satu klik. Proses ini menjalankan program berbasis Go melalui koneksi terowongan balik menuju server operator.
Program tersebut juga mengubah metode pemantauan layar. RatHat dapat menggunakan minicap dan minitouch untuk menampilkan layar serta mengirimkan ketukan tanpa permintaan izin perekaman.
Teknik tersebut tidak berfungsi pada Android 14 dan versi lebih baru. Pada perangkat itu, RatHat menggunakan fitur tangkapan layar bawaan aplikasi yang menampilkan permintaan izin serta indikator perekaman.
Program berbasis Go tetap berjalan setelah korban menghapus aplikasi hingga perangkat mengalami restart. Analisis Zimperium juga menemukan kemampuan untuk memasang kembali aplikasi dan mengaktifkan aksesibilitas.
RatHat turut menggunakan Gemini langsung dari perangkat korban. Ketika instruksi ketukan bawaan gagal mengenali tampilan perangkat tertentu, malware mengirim tata letak layar kepada Gemini untuk menentukan lokasi ketukan.
Cleafy menyebut fitur tersebut digunakan untuk membantu proses pengaturan debugging nirkabel. Dengan demikian, Gemini tidak hanya digunakan pada konsol operator, tetapi juga dalam mekanisme RatHat di perangkat korban.
Cleafy juga mencatat konsol RatHat menggunakan alamat web yang umumnya diawali dengan admin. dan adminapi. Infrastruktur tersebut ditemukan pada sejumlah domain dengan ekstensi seperti .best, .beer, dan .top.
Peneliti keamanan juga menemukan komponen minicap dan minitouch berada di direktori /data/local/tmp setelah program berbasis Go dijalankan. Cleafy merekomendasikan pemantauan proses yang berjalan sebagai pengguna shell Android dengan UID 2000.
Cleafy mencatat sejumlah indikator kompromi terkait infrastruktur RatHat, termasuk domain pengendali, tautan unduhan, alamat IP, serta nilai hash sampel malware yang ditemukan dalam analisis.(*)